网络安全等级保护(简称"等保")是我国依据《中华人民共和国网络安全法》建立的信息安全基础制度,对所有在中国境内运行、涉及用户信息或数据处理的网络系统实行分等级安全保护。
法律依据
《网络安全法》第二十一条明确规定:国家实行网络安全等级保护制度,网络运营者应当按照该制度要求履行安全保护义务。未按要求落实(如未备案、未开展测评、存在重大安全漏洞未整改),可面临行政处罚——罚款5万至50万元、责令停机整改,情节严重者还可能承担刑事责任。
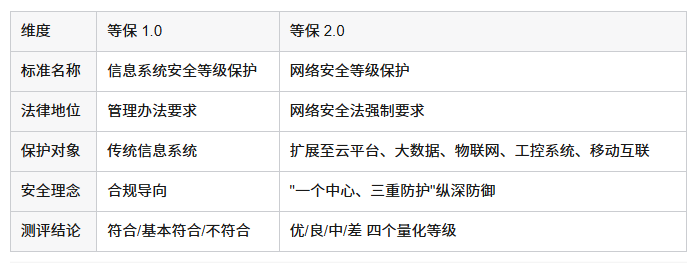
等保 2.0 的核心变化
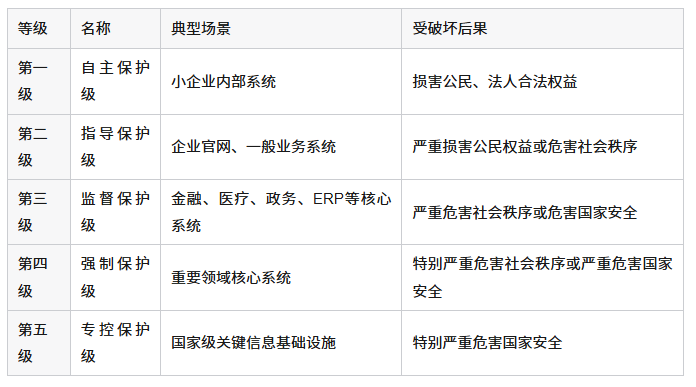
绝大多数企业的系统落在二级或三级。一般官网、内部办公系统为二级;涉及大量个人信息、重要业务、财务数据的系统建议定三级。
目的:确定信息系统的安全保护等级。
核心动作:
识别定级对象——全面梳理本单位所有网络系统(含云平台、大数据平台、物联网等),明确各系统的业务类型、服务范围、处理数据类型
初步确定等级——依据《GB/T 22240-2020 网络安全等级保护定级指南》,综合考虑"受侵害的客体"(公民/社会/国家)和"侵害程度"(一般/严重/特别严重)
专家评审——二级以上系统需组织专家召开定级评审会,出具评审意见
主管部门审核——有上级行业主管部门的,报其审批同意
公安机关备案审查——提交定级结果,公安机关审核定级是否合理
耗时参考:1-2 周
输出物:《网络安全等级保护定级报告》
⚠️ 特别提醒:定级过高会增加不必要的合规成本,定级过低则存在合规风险。建议在定级阶段就咨询有经验的等保专业机构。
目的:向公安机关网安部门提交材料,取得备案证明。
核心要求:
需要提交的材料:
信息系统安全等级保护备案表
网络安全等级保护定级报告
系统拓扑结构说明
安全组织机构、三员审查表
安全管理制度及应急预案
安全产品清单及证书
专家评审意见
数据摸底调查表(二级以上系统新增要求)
审核通过后:公安机关 10 个工作日内颁发《网络安全等级保护备案证明》
耗时参考:1-2 周
输出物:《网络安全等级保护备案证明》
⚠️ 注意:备案并非一劳永逸,系统发生重大变更(架构大改、新增核心模块、迁移上云等)须在 30 日内重新备案。
目的:对照等保标准,补齐安全短板,使系统达到相应等级的安全保护要求。
核心流程:
差距分析——委托测评机构或专业安全服务商进行预评估(模拟测评),对照等保2.0要求逐项检查,输出差距分析报告
整改方案设计——依据差距分析结果制定整改方案,明确设备清单、预算和实施时间表
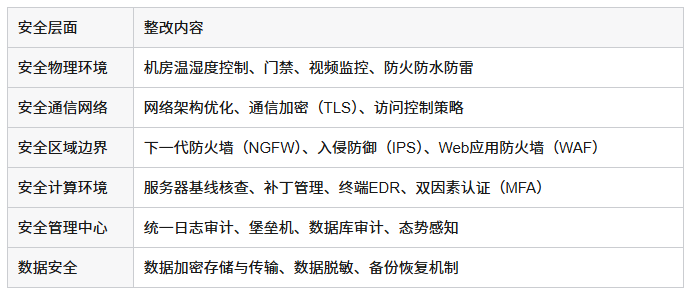
技术整改实施——按"一个中心、三重防护"的纵深防御体系进行
三级系统典型技术整改内容
管理整改内容(占测评分数 30%-40%)
耗时参考:1-3 个月(视系统现状差距而定)
输出物:整改方案、安全设备配置文档、安全管理制度体系文件
目的:委托具备资质的第三方测评机构对系统进行全面安全评估,出具测评报告。
测评流程:
测评准备——测评机构通过访谈、文档审查了解系统架构和安全现状
方案编制——确定测评对象、测评指标、测评方法和时间计划
现场测评——采用"文档审查 + 技术测试 + 现场检查"综合评估,覆盖:
问题整改——测评发现的不符合项,企业在规定时限内整改,整改后进行复测
出具报告——所有问题整改到位后,测评机构出具正式《等级测评报告》
测评结论(等保2.0):
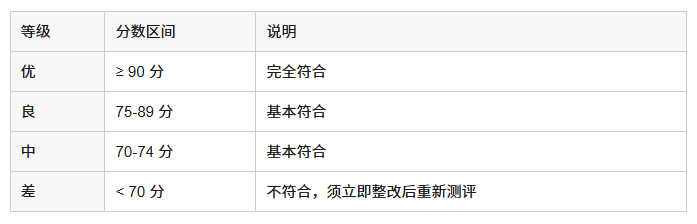
首次测评一次通过率约 62%,主要失分项集中在安全区域边界(28%)和安全计算环境(31%)。
耗时参考:2-4 周
输出物:《网络安全等级保护测评报告》
⚠️ 注意:选择测评机构时须确认其具有公安部认可的等保测评资质,无资质的机构出具的测评报告不被认可。
目的:保持系统持续合规,确保安全防护能力不退化。
复评周期要求
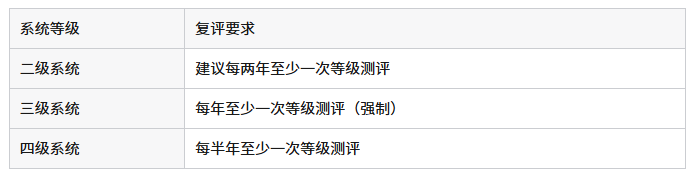
年度复评全流程
阶段一:日常合规运营(全年持续)
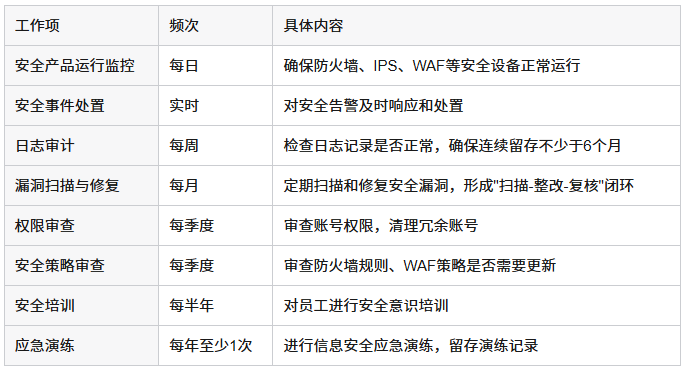
阶段二:复测准备(测评前 2-3 个月)
阶段三:测评执行(约 2-4 周)
阶段四:报告提交与归档
将新的测评报告提交公安网安部门备案
妥善保管报告,总结本次复测发现的问题和改进措施
规划下一年度安全建设重点
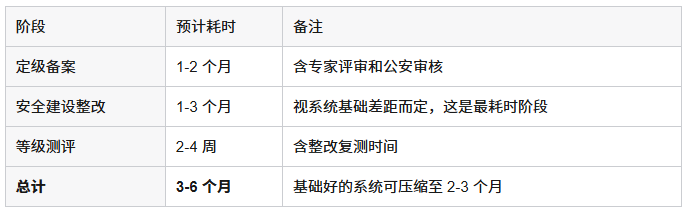
时间线总览(从0到1首次通过)
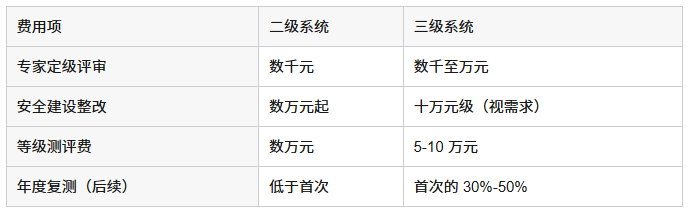
费用构成参考
❌ 误区一:"买设备=过等保"
等保是"三分技术七分管理",单纯堆砌安全硬件而不建立配套管理制度、人员培训、应急流程,测评必然不通过。
❌ 误区二:"测评前临时部署"
测评机构会检查安全产品的运行日志和历史记录,临时部署被判定为"表面合规"。安全产品需常态化运行。
❌ 误区三:"测评通过就万事大吉"
等保是持续性的合规状态,不是一次性的项目交付。安全运维和定期自查是维持合规的关键。配置漂移是常见问题——安全基线需固化进变更流程。
❌ 误区四:"只有传统IT系统需要等保"
云上系统同样需要等保合规,只不过安全责任按"责任共担模型"划分。等保2.0的保护对象已明确覆盖云计算、大数据、物联网、工控等新形态。
❌ 误区五:"不做等保也没事"
公安机关网安部门会定期或不定期对已备案单位开展执法检查。拒不改正或造成严重后果的,依据《网络安全法》第五十九条处以罚款甚至追究刑事责任。