我想很多人刚接触网络安全时,容易被一堆专业名词绕晕,其实不用急着啃厚书,先把常见技术的核心作用摸清楚,后面学起来会顺很多。
下面为大家系统介绍一些常见的网络安全技术,帮助你快速建立整体认知。
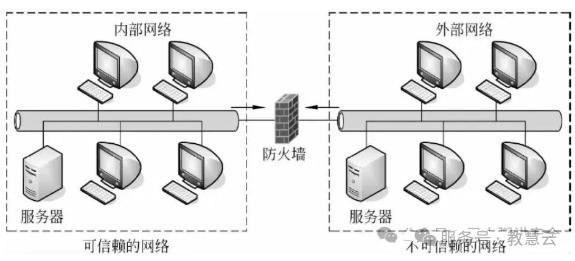
防火墙是架在内网和外网之间的第一道安全防线,本质上就是一套“流量过滤规则系统”。它会按照提前设好的安全策略,对进出网络的数据包逐一检查,决定是直接放行还是拦截。
 工作方式:早期的防火墙主要靠包过滤、端口或 IP 白名单来工作;现在的防火墙已经升级成了状态检测、应用层过滤(WAF)以及下一代防火墙(NGFW),能够精准识别应用、用户身份以及潜在的威胁特征。
主要作用:挡住未经授权的访问,限制可疑端口暴露在外,把内网和外网的安全边界隔离开。
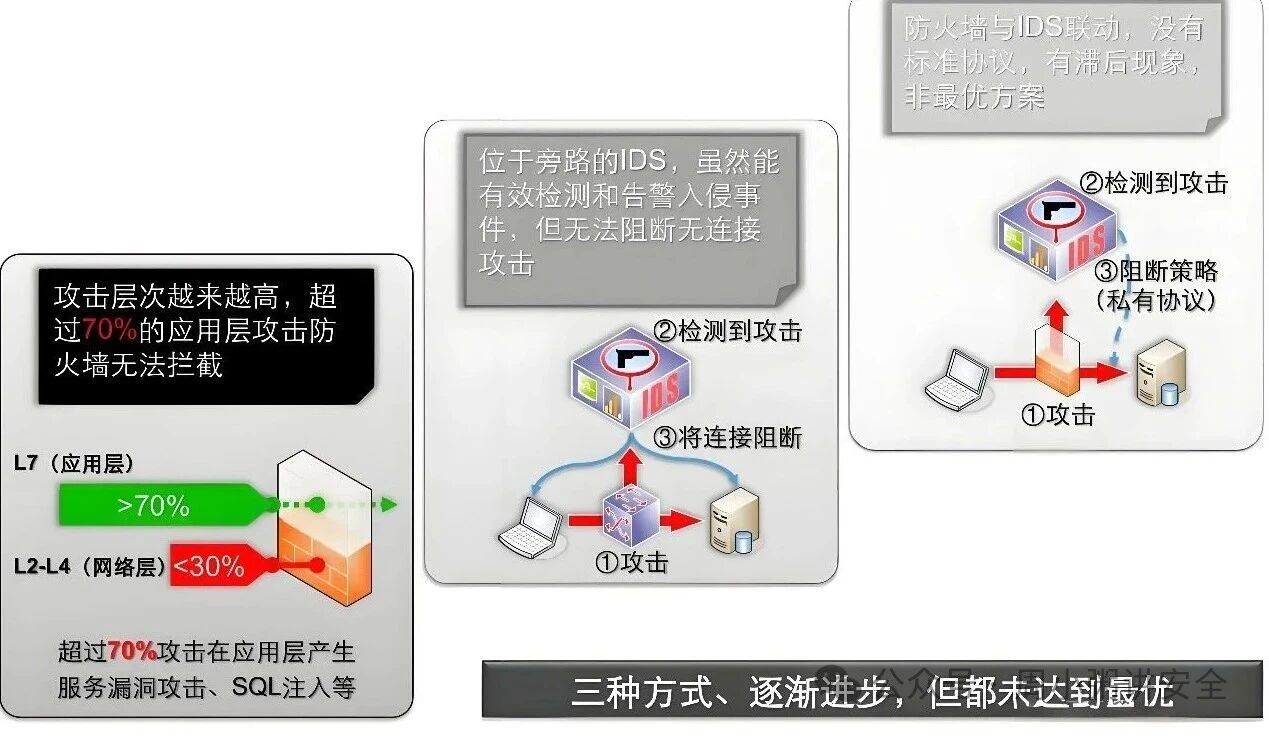
局限:防不住内网内部的横向攻击,也识别不了加密流量里藏着的隐蔽攻击,所以必须和其他安全技术搭配使用。
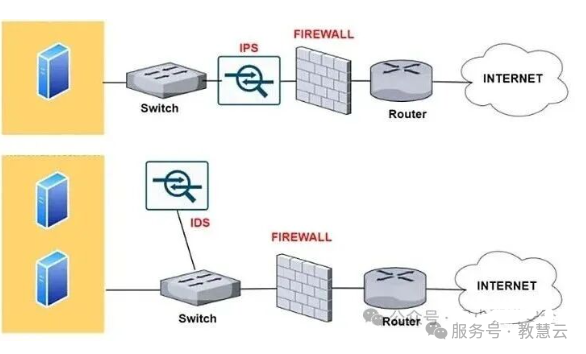
IDS 相当于网络的“监控摄像头”,它通过被动旁路的方式采集网络流量或主机日志,利用特征匹配、异常行为分析等方法找出可疑行为,并发出告警。
分类:分为基于网络的 NIDS(比如 Suricata、Snort)和基于主机的 HIDS(比如 OSSEC)。
核心价值:用于事后发现、威胁感知和合规审计,帮助管理员第一时间搞清楚“到底发生了什么”。
局限:只能检测无法直接拦截,误报率偏高,需要安全运营人员持续调优。
IPS 可以看作是“能自动出手拦截的 IDS”,它直接串联在网络链路里,一旦检测到攻击流量,就能实时阻断、丢弃数据包,或者重置连接。
和 IDS 的区别:IDS 是旁路监听、只负责告警;IPS 是在线串联、会主动拦截攻击。
优势:响应速度够快,能对已知漏洞利用、蠕虫传播、暴力破解这类自动化攻击做到实时“止血”。
注意点:规则配置不当很容易误伤正常业务,上线时需要做灰度测试,同时准备好回滚机制。
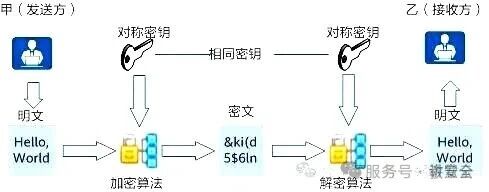
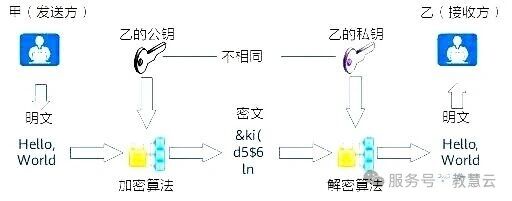
加密技术就是利用特定算法把明文数据转换成密文,这样即便数据在传输过程中被截获,别人也无法读取内容,它是保障数据安全的底层基石。
两大分类:
- 对称加密(比如 AES):加密和解密用的是同一把密钥,处理速度很快,适合对大量数据进行加密。
- 非对称加密(比如 RSA、ECC):采用公钥加密、私钥解密的模式,主要用于密钥交换和数字签名。
应用场景:HTTPS/TLS 传输加密、磁盘加密、数据库字段加密、VPN 隧道搭建、数字货币签名等。
关键点:算法强度、密钥管理、协议实现这三者缺一不可。历史上很多安全漏洞其实都不是出在算法本身,而是出在实现过程和密钥管理上。
身份认证主要解决“你到底是谁”的问题,也是后续访问控制的基础。
常见认证方式:
单因素认证:比如账号密码、短信验证码,只靠一种信息来证明身份。
多因素认证(MFA/2FA):把密码和动态令牌(如 Google Authenticator)、U 盾、硬件密钥(如 YubiKey)组合使用,即使密码泄露,账号也不容易被攻破。
生物识别:通过指纹、人脸、虹膜等人体特征来确认身份。
单点登录(SSO):基于 OAuth2、SAML、OIDC 等协议,登录一次就能访问多个系统,减少反复输入密码的麻烦。
发展趋势:传统密码正逐步被无密码认证(如 Passkey、FIDO2)替代。它利用设备本地密钥和生物识别完成验证,能更好防范撞库、钓鱼和凭据泄露等风险。
安全审计就像系统的“黑匣子”,负责把网络和系统里的各类操作行为完整记录下来,方便事后追溯和分析。
主要内容:包括日志采集(覆盖网络设备、服务器、应用、数据库等)、日志留存(合规要求通常不少于6个月)、关联分析、行为画像以及异常行为检测。
典型平台:SIEM(安全信息与事件管理)系统,比如 ELK 栈、Splunk,它们能把分散在各处的日志集中起来,做告警分析和攻击溯源。
核心价值:一方面满足等保、GDPR 等合规要求;另一方面在安全事件发生后,能还原攻击路径、定责取证;长期积累的日志数据还能用来做威胁狩猎,提前发现潜在风险。
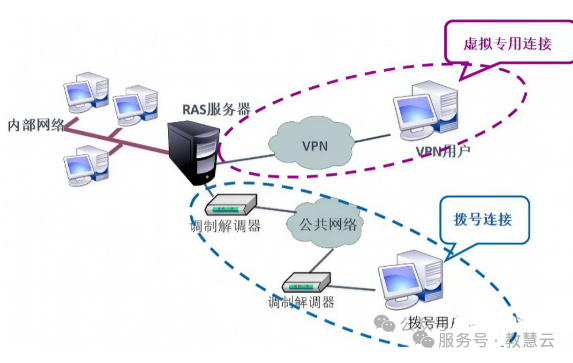
VPN 能在公共网络上搭建一条加密的“私有隧道”,让远程用户或分支机构可以安全地访问内网资源。
原理:通过隧道协议(比如 IPSec、L2TP、WireGuard、SSL VPN)把原始数据包重新封装,再配合加密技术,保证传输内容的机密性和完整性,防止中途被窃听或篡改。
常见用途:员工居家办公时远程接入公司内网、企业跨地域组网、不同分支机构之间的安全互联。
现代演进:传统 VPN 正在逐步被零信任网络访问(ZTNA)取代。零信任遵循“从不信任、始终验证”的原则,会根据用户身份和最小权限动态授权,而不是像传统 VPN 那样,一旦连上就把整个内网都开放给用户。
蜜罐就是一个“故意留漏洞”的诱饵系统,专门引诱攻击者来攻击,从而观察对方的攻击手法、使用的工具和真实意图。
分类:
核心价值:可以发现 0day 漏洞、收集僵尸网络样本、研究 APT 组织的 TTPs(战术、技术和过程),弥补传统防护“看不见未知威胁”的短板。
注意点:蜜罐本身不能作为主防御手段,更多是用于研究和情报补充。部署时必须严格隔离,避免它反过来成为攻击者的跳板。
漏洞扫描就是用自动化工具给目标系统做一次全面的“安全体检”,找出已知的安全漏洞、弱配置和有风险的组件。
扫描对象:
常见工具:Nessus、OpenVAS、Nuclei、AWVS、Nmap 脚本引擎等。
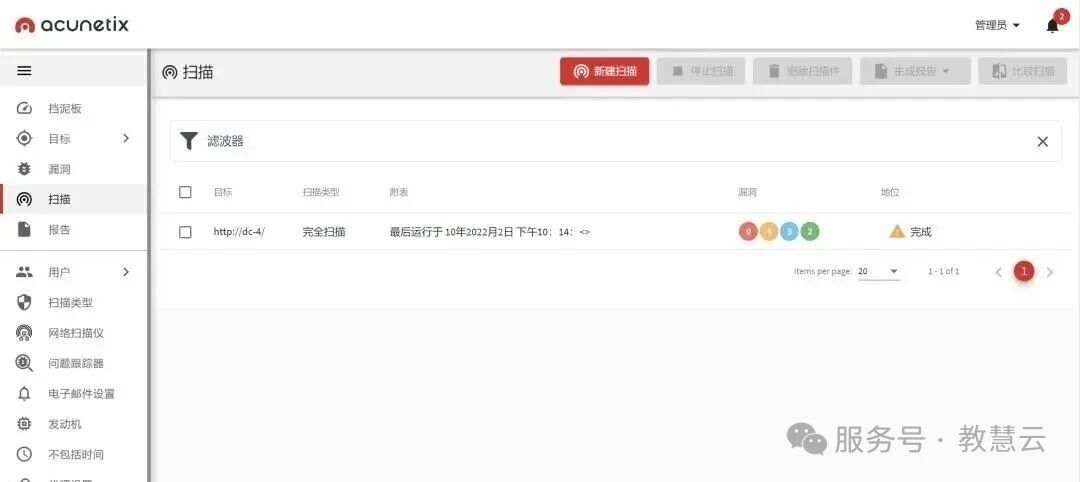
关键流程:先识别资产 → 再做指纹识别 → 对照 CVE/CNVD 库匹配漏洞 → 用 CVSS 评分做风险评级 → 出具扫描报告 → 最后修复后复测验证。
注意点:扫描会产生网络流量和性能压力,在生产环境操作必须提前获得授权,并选在业务低峰期进行;扫描结果一定要人工验证,避免把误报当成真实漏洞去处理。
网络安全从来不是靠某一项单一技术撑起来的,而是一套“边界防护 + 检测响应 + 数据保护 + 身份管控 + 审计追溯 + 主动诱捕 + 漏洞治理”的组合拳。
只有真正搞懂每一项技术的定位和短板,才能在实际工作中把它们搭成一套纵深防御体系,而不是简单堆砌工具。
如果你真的想学好一门本事,首先就要考虑自己对这门技术的兴趣,没有天赋还能靠时间和努力去弥补,但如果没有兴趣加持,就很难坚持到最后。