防火墙、IDS、IPS、WAF、堡垒机,看上去都属于安全防护组件,但各自解决的安全痛点差异很大。
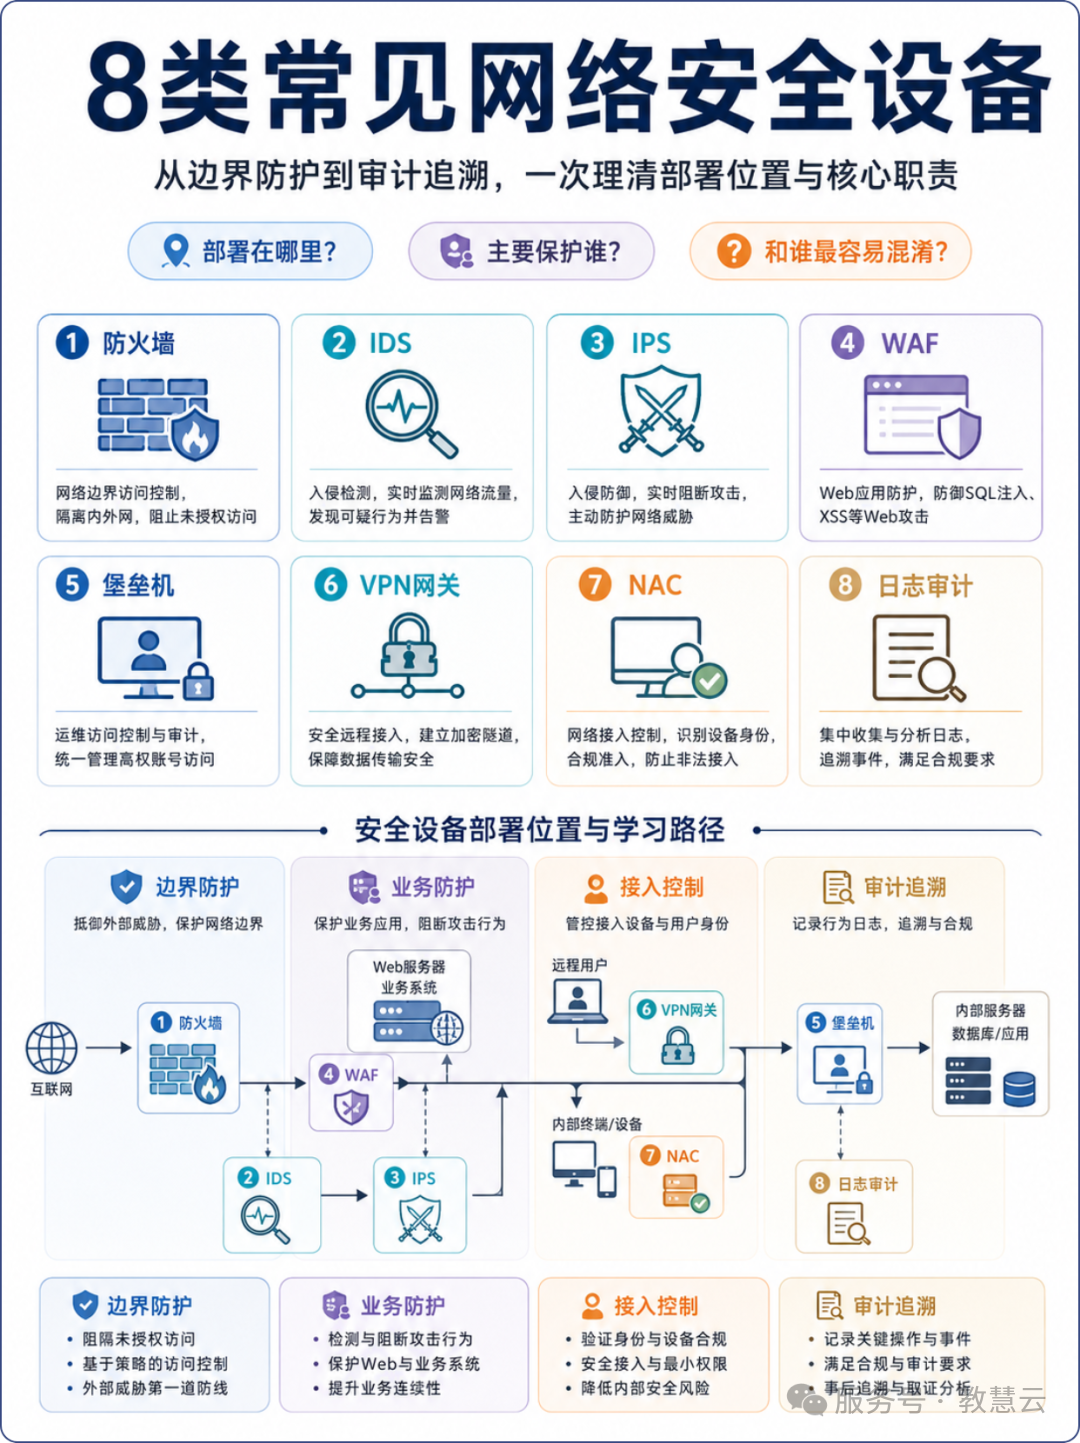
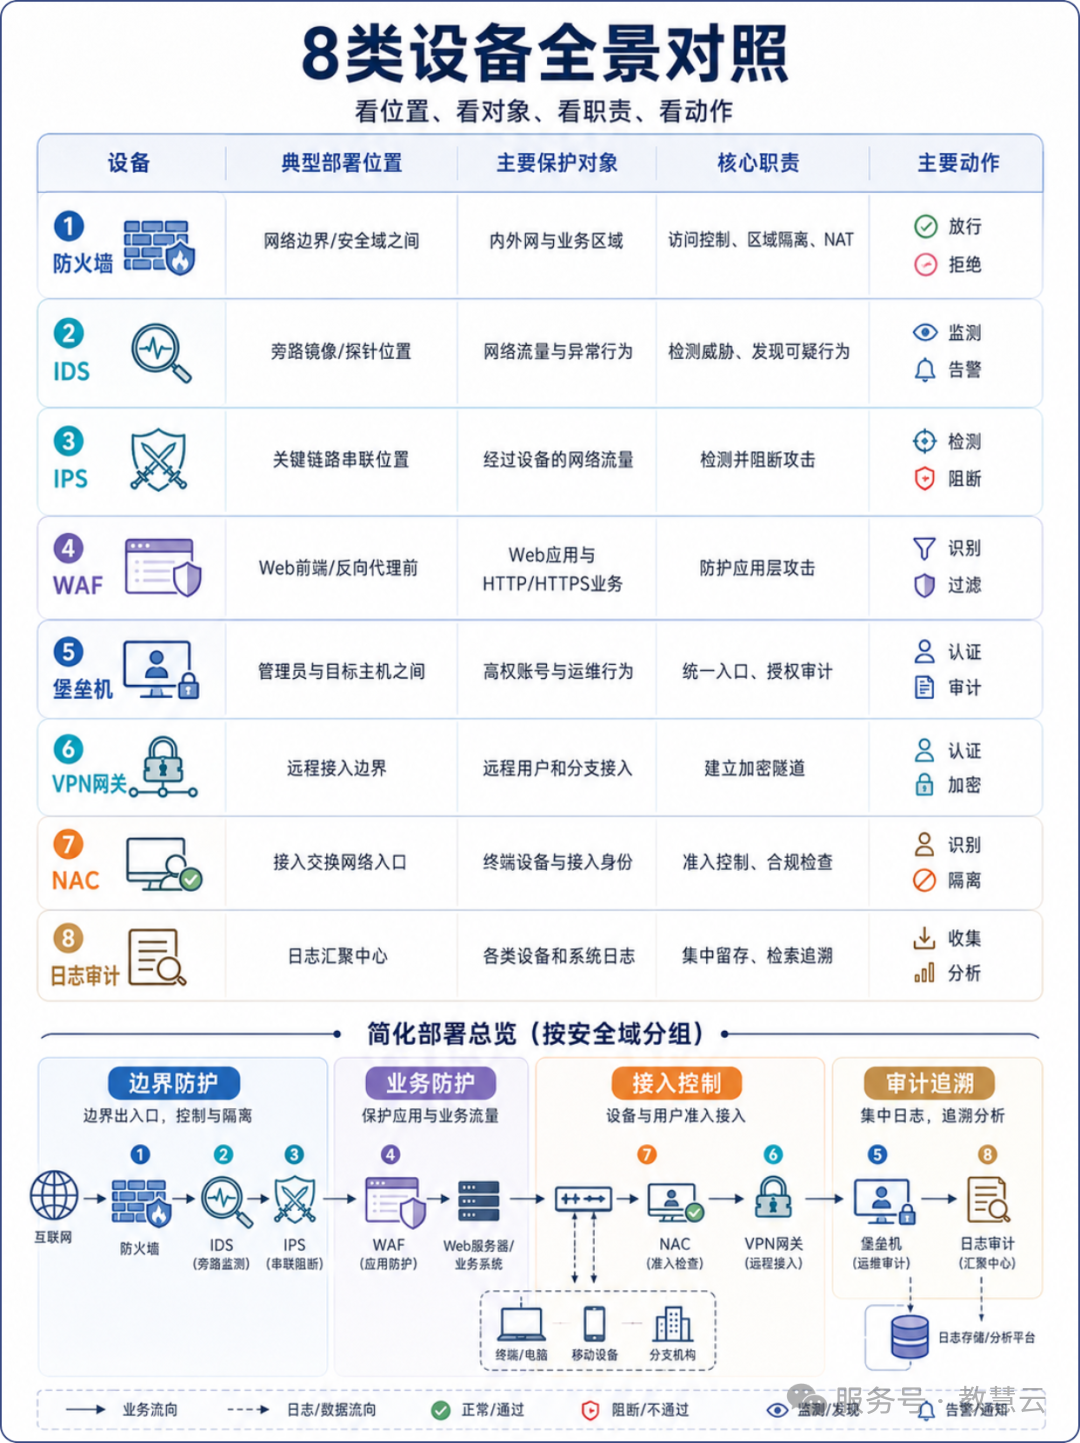
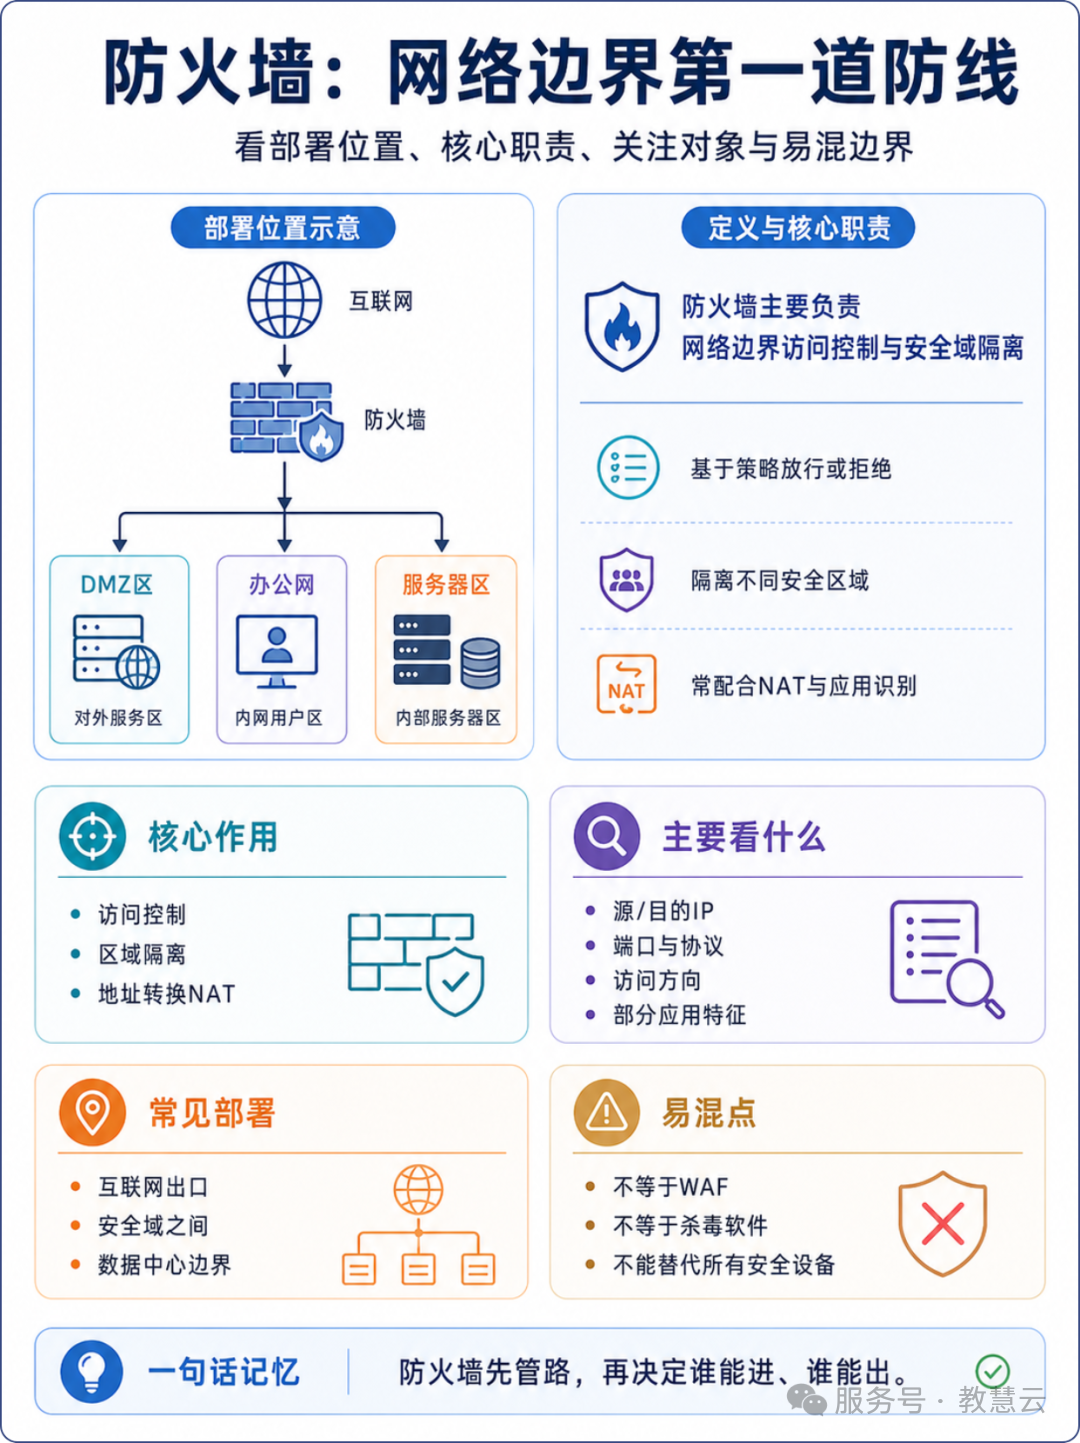
防火墙大多部署在网络边界或是不同安全分区之间,依靠预设策略放行或者拦截网络连接。它好比网络出入口的交通管制系统,核心作用是管控访问范围,但无法替代应用层与终端层面的安全防护能力。
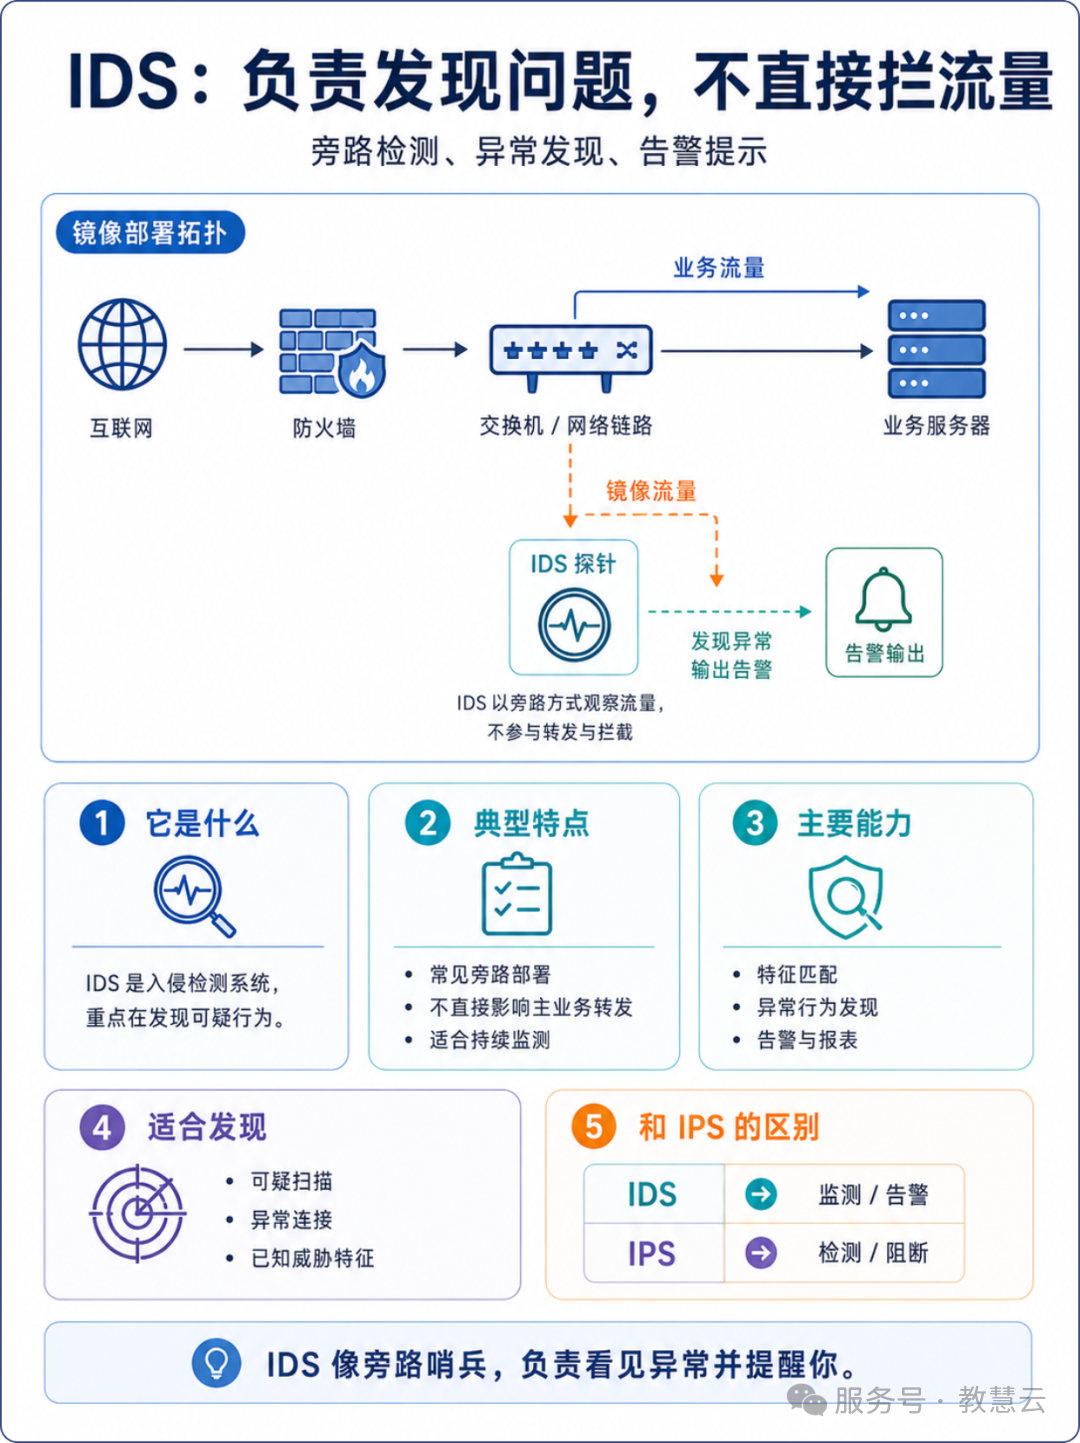
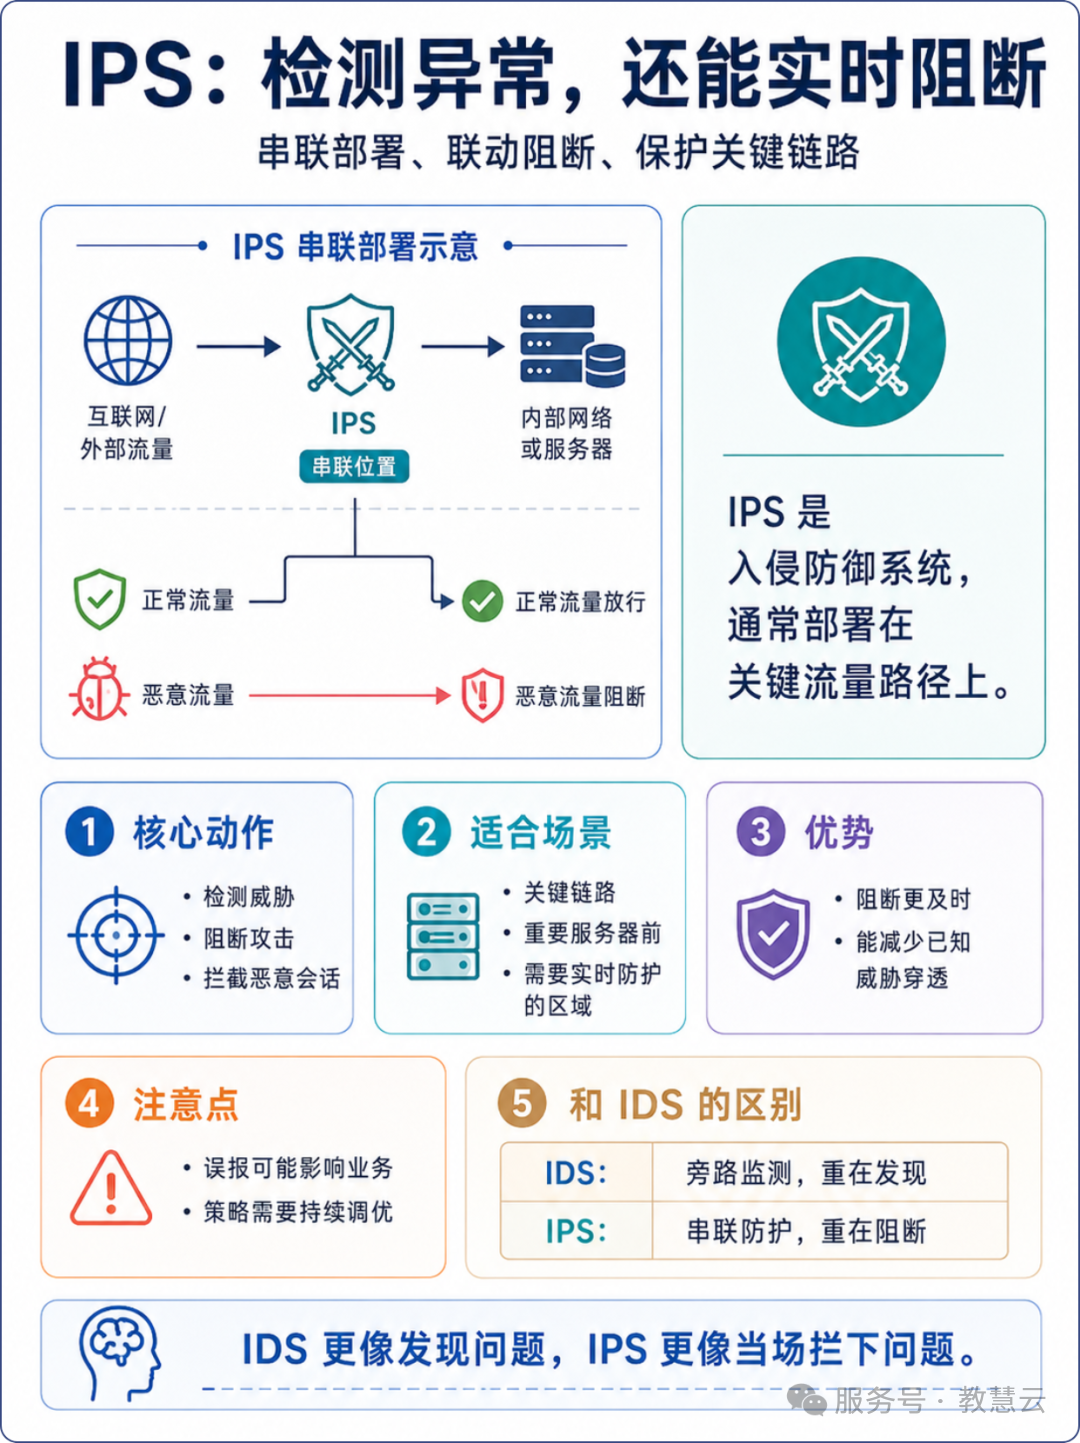
IDS采用流量镜像方式做旁路监测,核心目标是识别异常行为并触发告警。因为它不串联在业务链路上、不转发流量,适合充当默默监控风险的旁路哨兵,只预警、不主动阻断流量。
IPS一般串接在核心链路中,既能识别恶意流量,也能依据策略实时阻断攻击。它响应速度快是一大优势,但规则精度不足时容易误拦截正常业务,所以防护策略需要持续优化调优。
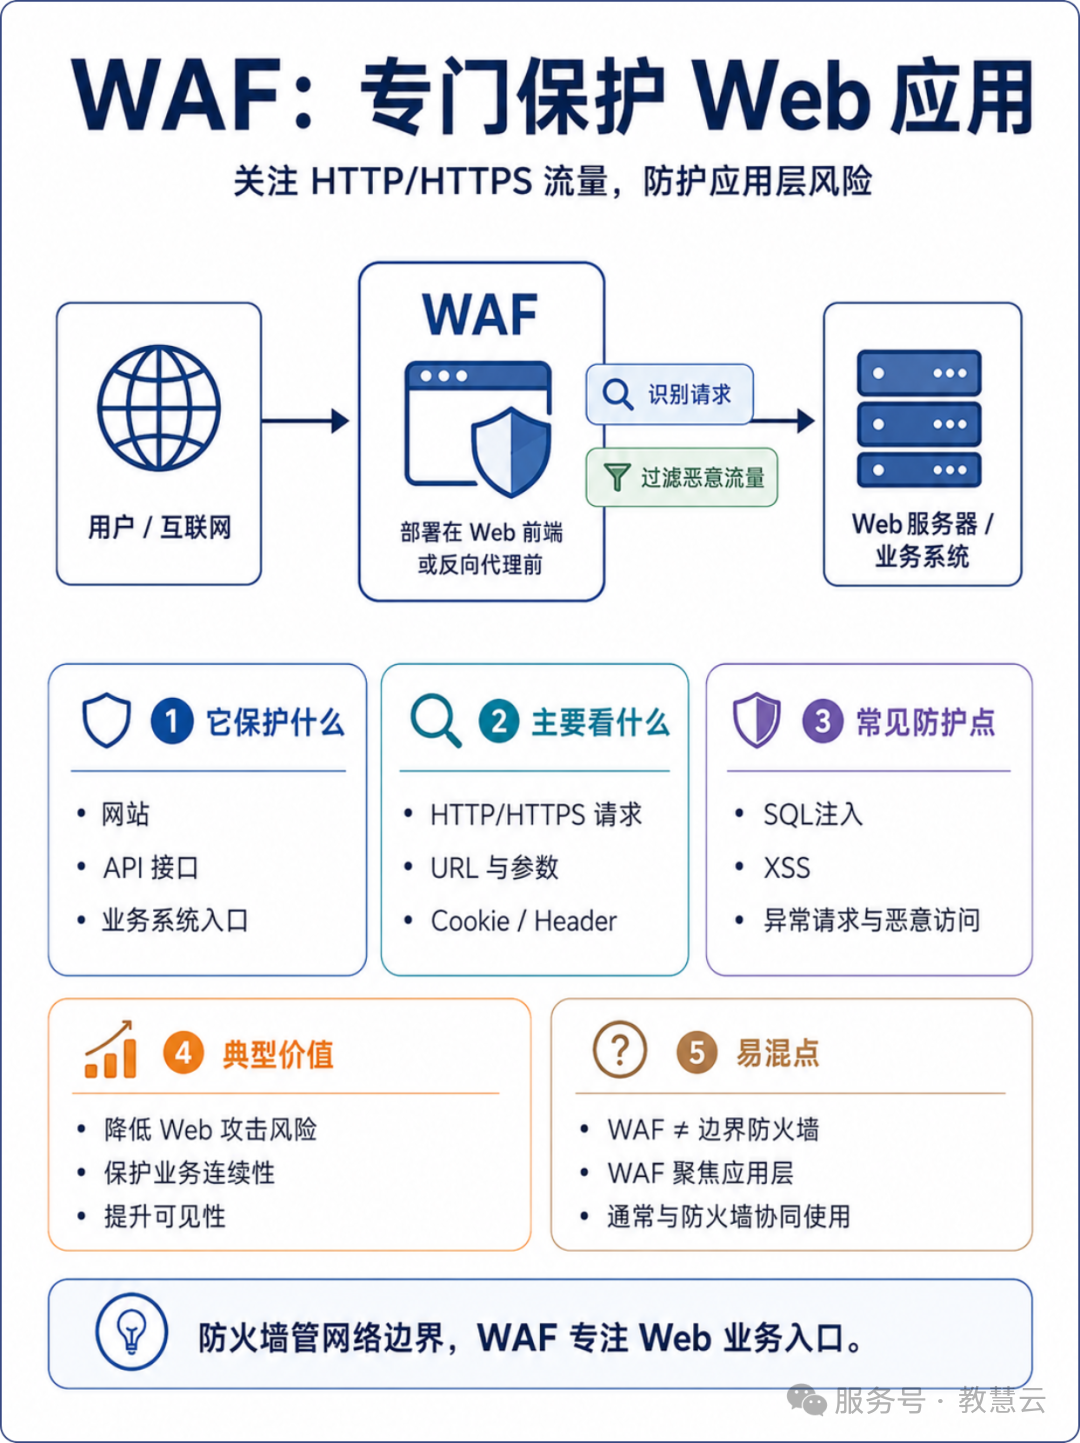
WAF专门针对 HTTP、HTTPS 流量,防护对象是网站、接口以及各类 Web 业务入口。防火墙管的是网络层边界,而 WAF 下沉到应用层做精细检测,生产环境里二者通常搭配部署、协同防护。
堡垒机聚焦高权限运维访问管控。运维人员登录服务器、数据库、网络设备前,必须经过统一的身份认证、权限分配与操作审计,所有高危操作都会留痕,支持事后追溯核查。
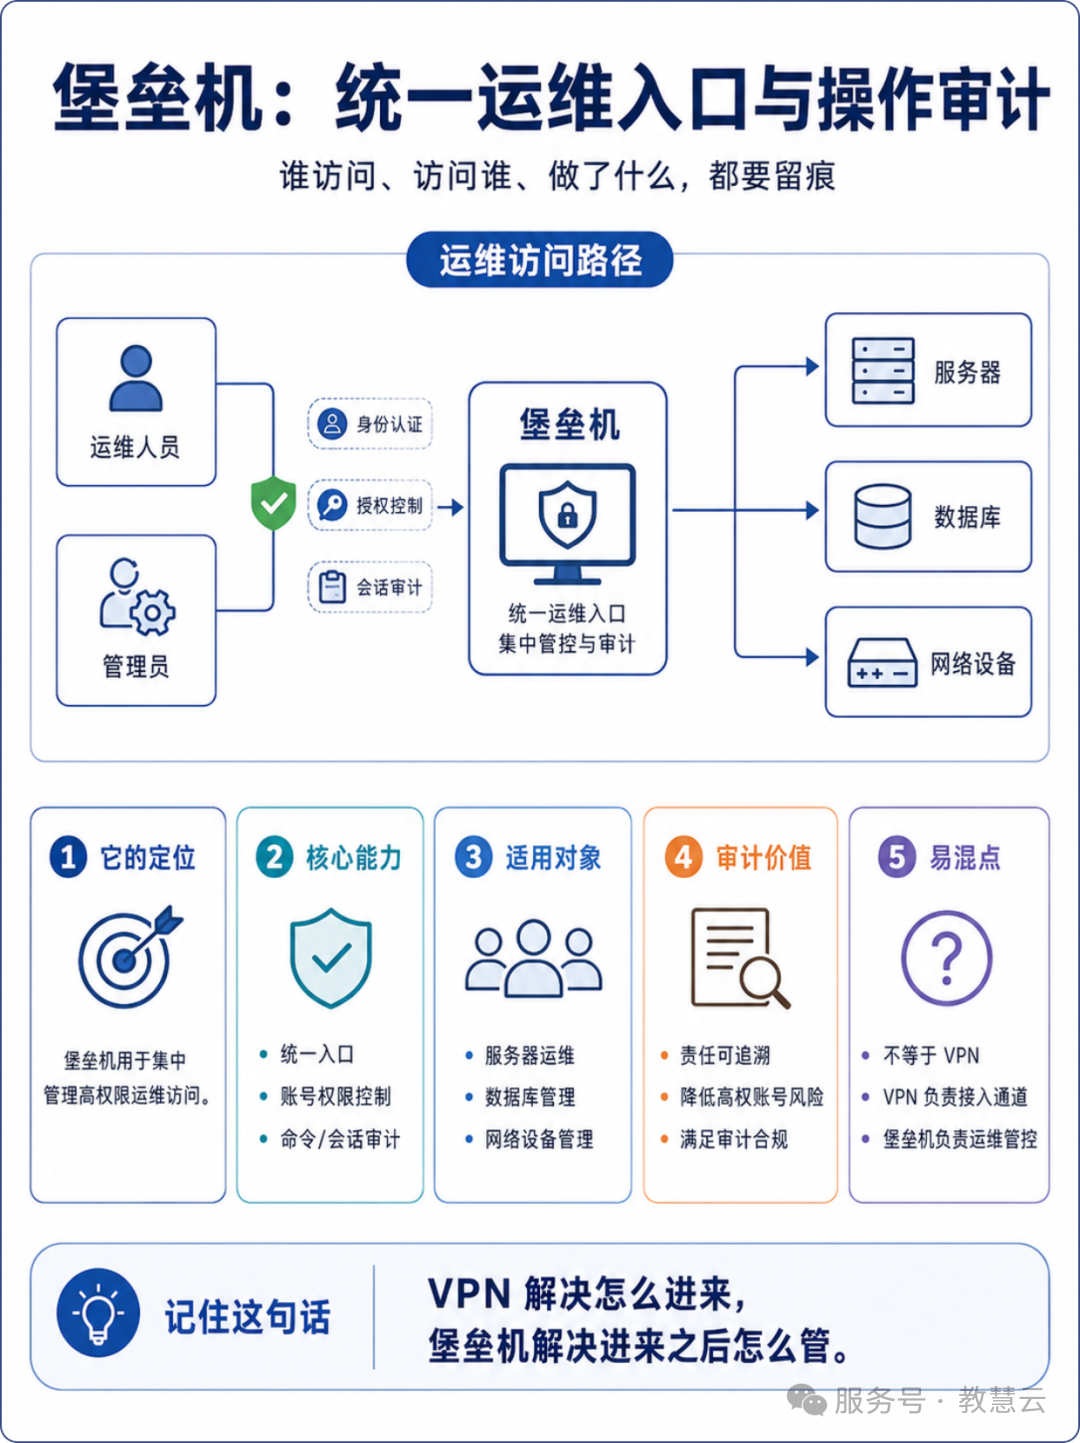
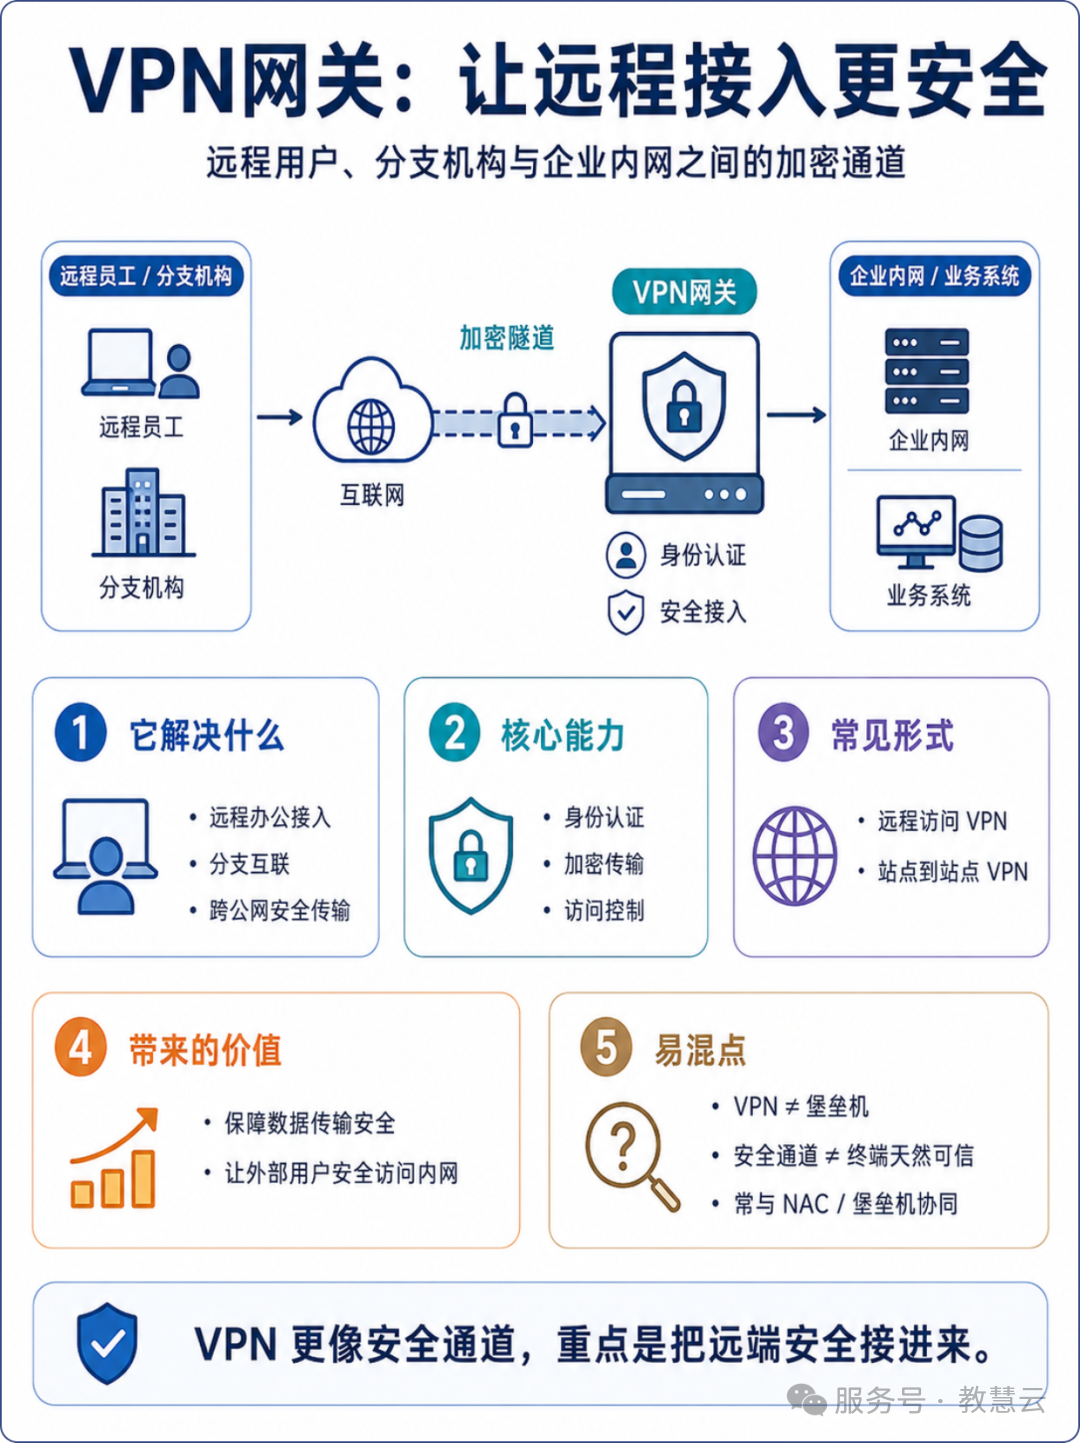
VPN 网关依靠加密隧道,支持远程办公人员、分支机构安全接入企业内网。不过隧道安全不等于接入终端可信,落地部署时,通常还要叠加身份校验、NAC、堡垒机等能力共同兜底。
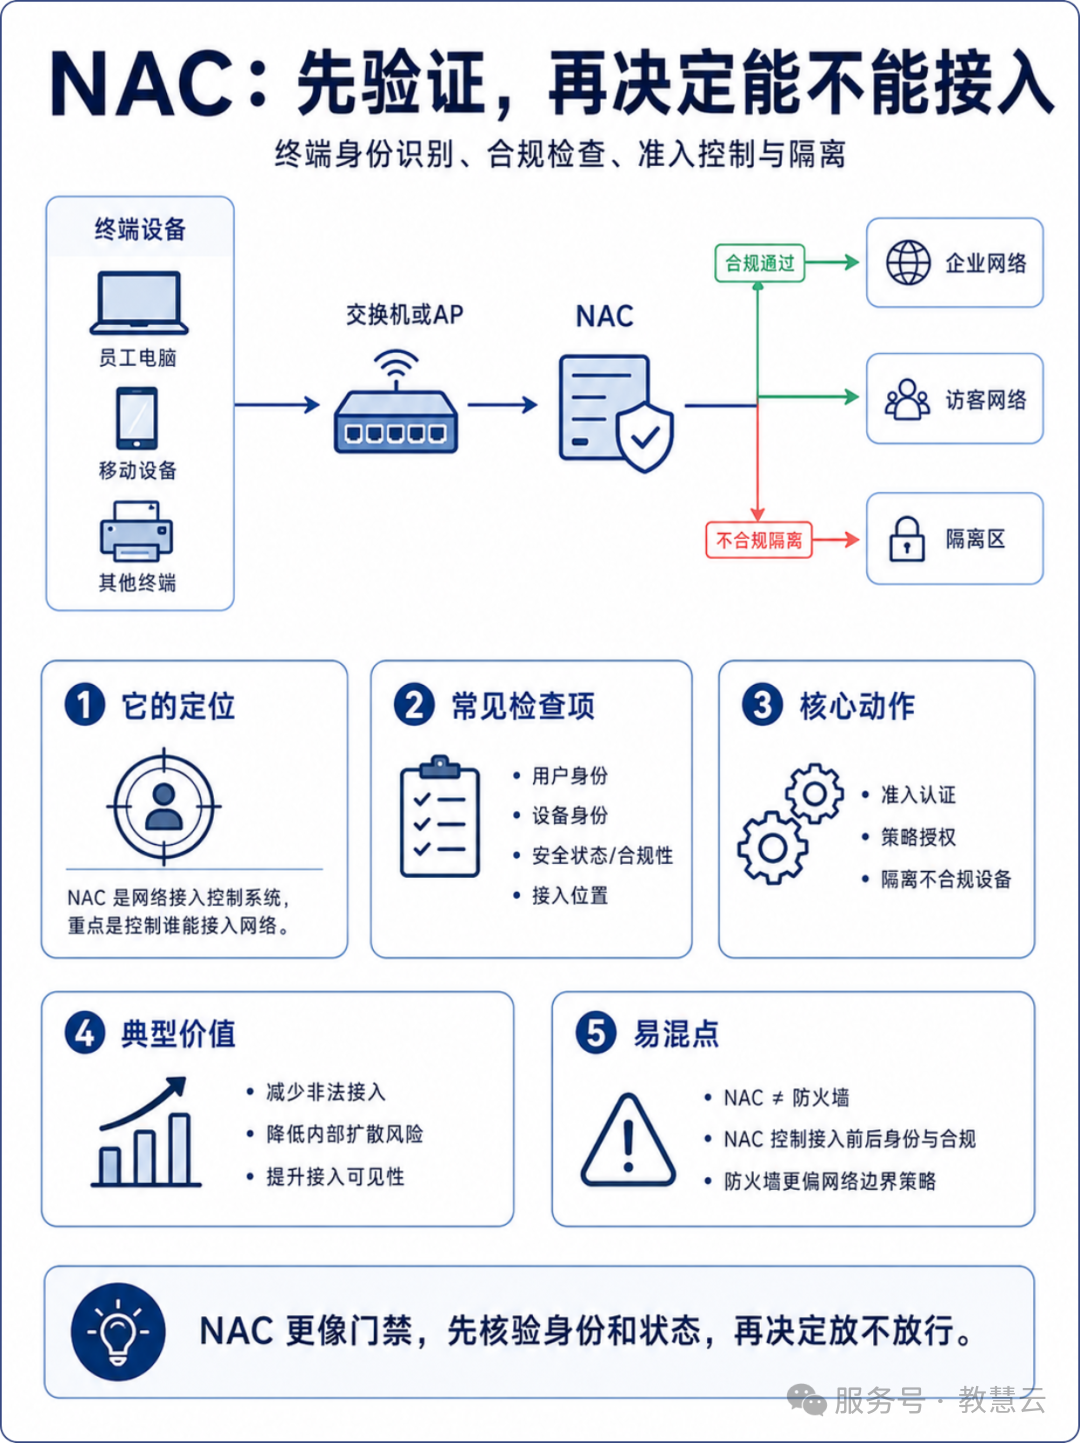
NAC可以理解成内网的准入门禁,终端接入网络前,会核验账号身份、设备信息以及终端安全基线。满足安全策略才允许接入业务网络,不合格设备直接限制或者隔离。
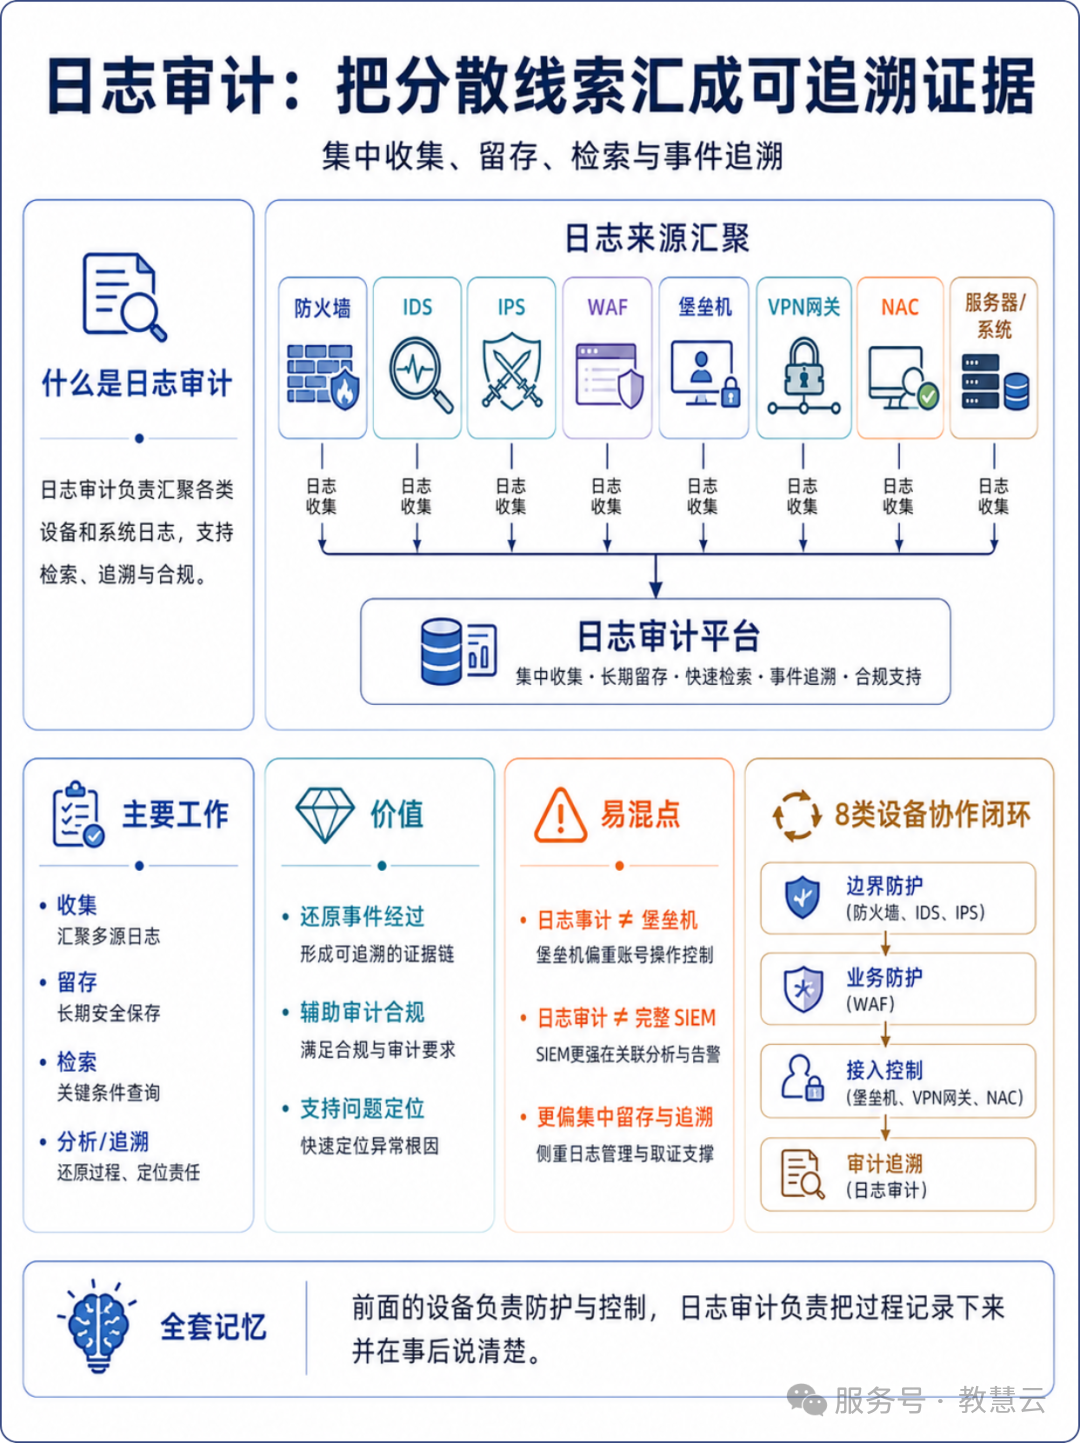
上面这些安全设备侧重检测、拦截与访问管控,而日志审计平台负责统一汇聚全链路安全日志。一旦发生安全事件,只有日志完整留存并完成关联分析,才能还原攻击链路、定位责任人,支撑事件溯源与取证工作。
早年做网络工程,重心大多放在链路通不通、路由是否可达;转型做网络安全之后,关注点变成判断流量是否可信、操作行为是否异常,以及所有高危动作是否可审计、可追溯。